
Wie werden wir das Shadow-IT-Konzept auf Apple-Geräten los?
Wird eine Anwendung benötigt? Sie kann aus dem Internet heruntergeladen werden. Muss eine Datei geteilt werden? Ein beliebiger Cloud-Dienst kann verwendet werden. Wurde ein neues Gerät gekauft? Es wird aus seinem Karton genommen, seine Einrichtung wird innerhalb weniger Minuten abgeschlossen, und die Arbeit beginnt.
Was ist Shadow IT?
Shadow IT bezeichnet in seiner einfachsten Definition die Geräte, Anwendungen und Dienste, die Mitarbeiter außerhalb des Wissens, der Genehmigung oder der Kontrolle der IT-Abteilung der Organisation verwenden. Dieses Risiko kann einfach sogar über ein einzelnes Telefon entstehen, das außerhalb des Organisationsinventars verwendet wird.
Zum Beispiel werden Vorgänge wie das eines Mitarbeiters:
- Verwenden einer Anwendung, die die Genehmigung der IT-Abteilung nicht durchlaufen hat,
- Durchführen von Vorgängen mit persönlichen Konten auf einem Unternehmensgerät,
- Ändern von Sicherheitsrichtlinien nach eigener Präferenz,
- Handeln mit Admin-Berechtigungen auf einem Unternehmensgerät
…im Rahmen von Shadow IT bewertet.
Warum entsteht Shadow IT?
Mitarbeiter erzeugen Shadow IT meistens nicht mit dem Ziel, der Organisation zu schaden. Im Gegenteil, das Ziel ist in der Regel, ihre Arbeit schneller erledigen zu können.
Recht alltägliche Bedürfnisse wie das schnelle Teilen einer Datei, das Senden eines großen Dokuments, das Installieren einer benötigten Anwendung oder das Fortsetzen der Arbeit über ein anderes Gerät können das Entstehen von Shadow IT verursachen.
Zum Beispiel kann das Hochladen einer Unternehmensdatei auf ein persönliches Cloud-Konto oder das Teilen einer Unternehmensdatei über das individuelle WhatsApp einer Person aus Sicht des Mitarbeiters nur eine praktische Dateifreigabemethode sein.
All diese Situationen werfen jedoch aus Sicht der IT-Abteilung viele Fragen auf, die beantwortet werden müssen, wie:
- Wo wird diese Datei derzeit gespeichert?
- Wer kann auf die Datei zugreifen?
- Wird der Zugriff des Mitarbeiters auf die Datei fortbestehen, wenn er die Organisation verlässt?
- Werden wir diese Daten bei Bedarf aus der Ferne löschen können?
…Und das Shadow IT-Problem beginnt genau hier.
Aber wie beseitigt Apple das Shadow-IT-Risiko?
Apple bietet viele verwaltbare/einschränkbare Bereiche für die Unternehmensgeräteverwaltung. Aber zuerst müssen wir kurz in Erinnerung rufen, wie Apple das Konzept der Unternehmensgeräteverwaltung betrachtet.
Der erste Schritt: Apple Business und MDM
Auf dem Blog gibt es viele Inhalte in Bezug auf Apple Business und MDM. Ein Grund dafür ist, dass Apple den AB + MDM-Weg als Best Practice zeigt. Diese beiden Strukturen sind keine Alternativen zueinander; im Gegenteil, sie sind Systeme, die zusammenarbeiten und sich gegenseitig ergänzen.
Apple Business ermöglicht es der Organisation, die Apple-Geräte, Anwendungen und Unternehmens-Apple-Dienste, die sie besitzt, unter einer zentralen Struktur zu organisieren.
Eine Organisation, deren Geräte im Apple Business registriert sind, hat Apple bewiesen, dass das Eigentum an den Geräten bei ihr liegt, und hat die Fähigkeit erhalten, das Gerät im vollständig überwachten (supervised) Modus zu verwalten.
Die Fortsetzung des Prozesses ist das Verteilen von Konfigurationen, Sicherheitsrichtlinien und Anwendungen an Geräte durch die Wahl einer den Organisationsbedürfnissen entsprechenden MDM-Lösung.
Wenn wir es anhand der Beispiele betrachten, die wir am Anfang des Artikels gegeben haben, sind Apples Antworten auf diese Fragen wie folgt:
Verwenden einer Anwendung, die die Genehmigung der IT-Abteilung nicht durchlaufen hat
Apple ermöglicht es Organisationen, das Herunterladen von Anwendungen über den App Store und den Browser einzuschränken. Zusätzlich ermöglicht es je nach verwendeter MDM-Lösung, Anwendungen wie Company Portal (Intune) und Self Service (Jamf) wie einen Unternehmens-Anwendungspool anzupassen. Über die Anwendungen, die Organisationen in diese Portale einfügen, schränken sie ihre Mitarbeiter darin ein, Anwendungen außerhalb ihres eigenen Anwendungspools herunterzuladen.
Durchführen von Vorgängen mit persönlichen Konten auf einem Unternehmensgerät
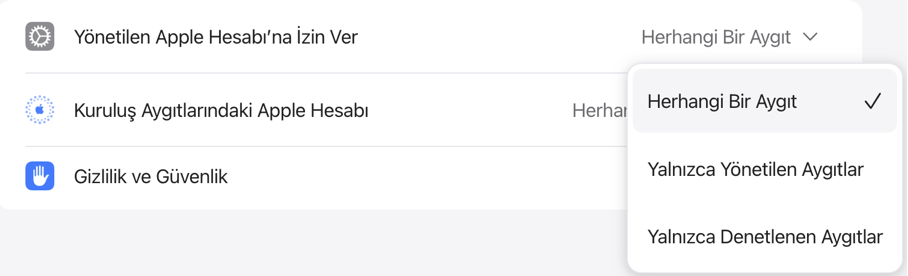
Apple ermöglicht es, verwaltete Unternehmens-Apple-Konten auf Geräten im Organisationsinventar zu definieren. Mit einer schnellen Auswahl, die aus dem Apple Business-Portal getroffen wird, ermöglicht es, dass Unternehmensgeräte nur mit verwalteten Apple-Konten verwendet werden, oder umgekehrt, dass ein verwaltetes Apple-Konto nur auf Unternehmensgeräten verwendet wird.
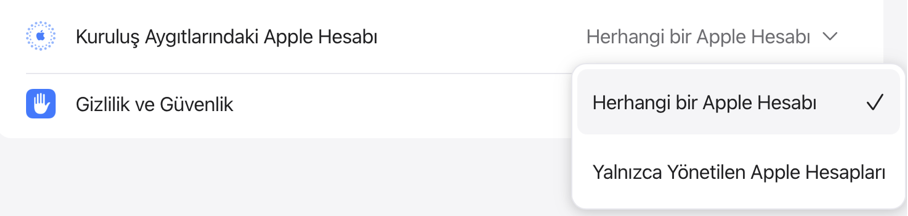
Ändern von Sicherheitsrichtlinien nach individuellen Präferenzen
Apple bietet im Vergleich zu anderen Betriebssystemen Sicherheitswerkzeuge, die in das Gerät integriert sind. Es gibt diesen Sicherheitslösungen den Namen Platform Security und ermöglicht, dass diese Bereiche verwaltet werden.
Organisationen können über die von ihnen verwendete MDM-Lösung Sicherheitsfunktionen wie FileVault, Gatekeeper, Firewall und SIP so konfigurieren und verwalten, dass das Gerät sie bei der Ersteinrichtung automatisch erhält.
Handeln mit Admin-Berechtigungen auf einem Unternehmensgerät
Apple ermöglicht es, dass das während der Einrichtung des Geräts zu öffnende Benutzerkonto mit Standardberechtigungen geöffnet wird, und auch, dass ein „hidden“ Admin-Konto (dessen Kontrolle vollständig bei der IT liegt) erstellt wird, mit dem IT-Teams bei Bedarf aus der Ferne Vorgänge durchführen können.
Diese Konfigurationen sind nur Antworten auf die grundlegenden Fragen, die einem auf den ersten Blick in den Sinn kommen. Aber die Perspektive, die Apple als verwaltbaren-berührbaren Bereich bietet, ist viel breiter und umfassender.
Und das bringt uns eigentlich zu einer grundlegenderen Frage.
BEGEGNUNG MIT DEM UNTERNEHMENS-APPLE-MANAGEMENT: PoC
Detaillierte Informationen zu diesem Thema erhalten Sie aus seinem Inhalt auf dem Blog.
Kommentar verfassen