
In dieser Zeit, in der über Apple in der Unternehmenswelt von Tag zu Tag mehr gesprochen wird und es zunehmend verwendet wird, ist für IT-Teams, die dem Apple-Ökosystem beitreten oder es bereits nutzen möchten, vielleicht der erste Schritt, Apple-Geräte auf Unternehmensebene verwaltbar zu machen.
Apple bietet Organisationen einen breiten Handlungsspielraum, um Geräte verwalten zu können, und sowohl Apple als auch Drittanbieter-Entwickler erweitern diesen Umfang jeden Tag, indem sie mehr Inhalte anbieten.
Aber vor allem lohnt es sich, einen kleinen Unterschied im Ansatz zu erwähnen. Statt eines Ansatzes, der die Kontrolle über das Gerät wie in Windows vollständig der IT gibt, hat Apple eine Struktur, die das Gerät überwacht, indem es mit den Unternehmensinfrastrukturen kompatibel gemacht wird. In seiner Grundlage steht die Idee, das Gerät nicht nur einzuschränken, sondern es sicher zu befreien.
Der erste und vielleicht größte Schritt, um Apples Unternehmensmanagement zu erleben und zu verstehen, ist ein korrekt konzipierter PoC (Proof of Concept)-Prozess. Dank des PoC-Prozesses ermöglicht es uns, während die Themen der Kompatibilität von Apple-Geräten mit Ihrer Infrastruktur und wie sie kompatibel gemacht werden können behandelt werden, IT-Admins, die einen kühlen Blick auf Apple haben, zu sagen: „Eigentlich ist es keine so ferne Technologie.“
Aber auch hier ist die Schlüsselphrase „Korrekter PoC“.
Also, was ist dieser „Korrekte PoC“?
Es ist eigentlich das Erfüllen der Voraussetzungen des PoC, das Bestimmen der korrekten Anforderungen und das Bereitstellen des Vorgangs in Übereinstimmung mit der von Apple geforderten Methode (Apple Business + MDM).
Zum Beispiel: Sie haben sich mit einem Windows-Reflex bewegt und die Macs AD-gebunden (mit anderen Worten, sie der Domain beigetreten), aber Sie sind bereits in der „user login“-Phase auf Probleme gestoßen. Apple kommt so rüber, als wäre es nicht bereit für die Unternehmenswelt.
Oder Sie haben die auf Apple-Geräten integriert kommende FileVault-Funktion außerhalb des Umfangs des PoC gelassen. Diesmal werden Sie keinen Vorgang in Bezug auf die Festplattenverschlüsselung bereitgestellt haben. (FileVault = BitLocker in Windows)
Unsere erste Schlüsselphrase hier ist „Korrekter PoC“.
In diesem Zusammenhang stellen wir Mac-Admins Organisationen einige Fragen, um vor dem PoC die korrekte Roadmap zu bestimmen. Diese Fragen sind eine sich in die Länge ziehende Liste wie:
- Gibt es ein Apple Business-Konto?
- Gibt es eine derzeit verwendete/lizenzierte MDM-Lösung?
- Das Anwendungsinventar der Organisation?
- Was wird als Identitätsanbieter verwendet (Entra ID, Google Workspace usw.)?
- Identitätsinfrastruktur Cloud – Hybrid – On-Prem?
- Die Netzwerkinfrastruktur der Organisation und 802.1X-Regeln?
Abhängig davon werden die zu definierenden Konfigurationen bestimmt und am Tag des PoC durch Umsetzung abgeschlossen.
Zum Beispiel: Während für die Identitätsintegration einer Organisation, die eine Cloud-Identitätsinfrastruktur über Entra ID verwendet, ein Konfigurationsprofil namens Platform SSO definiert werden muss, sollte für eine Organisation, die eine Hybrid- oder On-Prem-Identitätsinfrastruktur verwendet, ein Konfigurationsprofil namens Kerberos SSO definiert werden.
PoC-Voraussetzungen
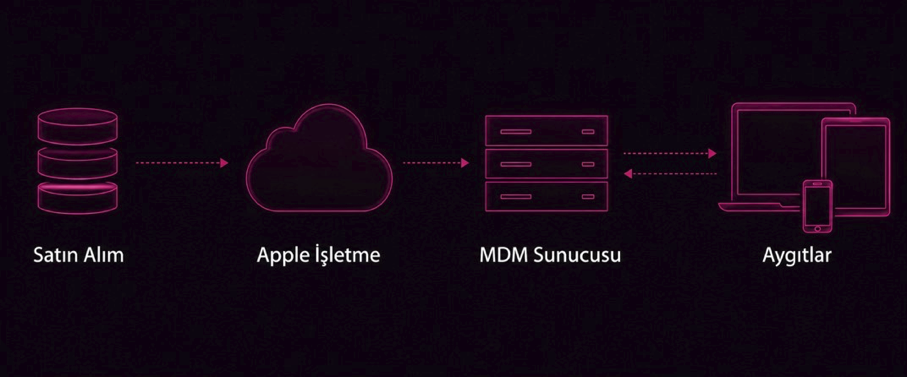
Wir hatten zuvor vermittelt, dass es notwendig ist, den von Apple gezeigten Weg zu gehen, damit ein gesunder PoC stattfindet. An der Spitze dieses Themas steht, wie wir zuvor in vielen Inhalten angegeben haben, die gemeinsame Verwendung von Apple Business und einer MDM-Lösung.
Apple Business ist ein kostenloser Apple-Dienst, der es der Organisation ermöglicht, die Apple-Geräte, Anwendungen und Unternehmens-Apple-Dienste, die sie besitzt, unter einer zentralen Struktur zu organisieren.
Es fällt dem MDM zu, Themen wie das Verteilen von Konfigurationen, Sicherheitsrichtlinien und Anwendungen, die den Organisationsbedürfnissen entsprechen, an Geräte, den Ferneingriff und die Überwachung von Geräten bereitzustellen.
Wir haben grundlegend 4 Voraussetzungen:
- Apple Business
- MDM
- 1 Apple-Gerät
- Vorzugsweise Kaffee
Nachdem diese Anforderungen erfüllt sind, wird der PoC für die folgenden grundlegenden Überschriften bereitgestellt:
- Apple Business– und MDM-Definitionen
- Identitäts- und Zugriffsverwaltung
- Netzwerk- und Konnektivitätsverwaltung
- Sicherheits- und Compliance-Verwaltung
- Betriebssystem- und Update-Verwaltung
- Benutzererfahrungs- und Oberflächenverwaltung
- Anwendungs- und Softwareverwaltung
- Geräte-Lebenszyklus-Verwaltung
Die Unterpunkte und Erklärungen dieser Überschriften sind wie in der Tabelle:
| Vor dem PoC | |
| MEU (Mac Evaluation Utility) | Apple gibt an, dass das Unternehmensnetzwerk für die Geräteverwaltung auf einige Apple-Dienste zugreifen muss. Es wird verwendet, um den Zugriff des Unternehmensnetzwerks auf diese Dienste zu kontrollieren. |
| Apple-Business-Verwaltung | |
| Apple Push Notification Service (APNs) Definition | Die gesamte Kommunikation in Bezug auf Apple-Geräte wird über den APNs-Server bereitgestellt. |
| Apple Business & MDM Definition | Die Integration der beiden Dienste miteinander wird bereitgestellt, damit die im Apple Business registrierten Geräte MDM-Servern zugewiesen werden können. |
| Erwerb von Anwendungen und Diensten – VPP Definition | Über Apple Business erworbene Anwendungen werden in einem Anwendungstoken namens VPP gespeichert. Damit diese Anwendungen auf dem MDM angezeigt werden, wird innerhalb des MDM eine VPP-Definition bereitgestellt. |
| Konfiguration verwalteter Apple-Konten | Es ist eines der wichtigen Themen, dass Mitarbeiter Unternehmensgeräte mit Unternehmens-Apple-Konten verwenden. In diesem Zusammenhang wird die Organisationsdomain im Apple Business definiert und Managed Apple Accounts werden erstellt. |
| Konfiguration des Zugriffs auf Apple-Dienste | Konfigurationen bezüglich des Zugriffs auf Apple-Dienste werden bereitgestellt. Es verhindert eine individuelle Identität auf einem Unternehmensgerät oder die Verwendung einer Unternehmensidentität auf einem individuellen Gerät. |
| Identitäts- und Zugriffsverwaltung | |
| Platform SSO/Kerberos SSO Konfiguration | Ein 360-Grad-Identitätsmanagement wird bereitgestellt, indem die Apple-Identität, die lokale Benutzeridentität und die Unternehmensidentität des Mitarbeiters denselben Username – Password haben. |
| Konfiguration des lokalen Administrators | Konfigurationen wie, dass der Mitarbeiter ein standardmäßig berechtigter Benutzer auf dem Gerät ist, aber ein verstecktes Admin-Konto vollständig unter IT-Kontrolle erstellt wird, um bei Bedarf eingreifen zu können, werden bereitgestellt. |
| Netzwerk- und Konnektivitätsverwaltung | |
| 802.1X-Wi-Fi-Konfiguration | Durch Bereitstellung einer der 802.1X-Struktur der Organisation entsprechenden Netzwerkdefinition wird das Gerät mit dem angeforderten Unternehmensnetzwerk verbunden. |
| VPN-Konfiguration | Eine der von der Organisation verwendeten VPN-Struktur entsprechende Anwendungsverteilung oder -konfiguration wird bereitgestellt. |
| Security and Compliance Management | |
| FileVault-Konfiguration | Sie macht die Festplattenverschlüsselung auf dem Gerät obligatorisch, und die Passwortverwaltung liegt vollständig bei der IT. |
| Gatekeeper-Konfiguration | Sie verwaltet die Berechtigungen des Mitarbeiters, Anwendungen herunterladen zu können. Wenn Sie möchten, ermöglicht sie, dass nur Anwendungen aus dem App Store installiert werden, oder wenn Sie möchten, das Herunterladen nur von Anwendungen innerhalb einer von der Organisation zu erstellenden Whitelist. |
| Compliance-Policy-Konfiguration | Sie ermöglicht es, die Compliance-Richtlinien der Organisation zu bestimmen (z. B. min. OS-Version usw.) und einen Aktionsplan für Geräte vorzubereiten, die aus der Compliance fallen. |
| Activation Lock Configuration | Es wird sichergestellt, dass die Kontrolle bei der IT liegt bei der Verschlüsselung, die über die auf dem Gerät definierte Apple-Identität erfolgt. |
| Recovery-Mode-Einschränkung | Sie verhindert, dass der Mitarbeiter das Gerät in den Recovery Mode versetzt (Sie können es sich wie das BIOS in Windows vorstellen). |
| Background Security Improvements Konfiguration | Während der Mitarbeiter an seinem Mac arbeitet, werden die von Apple veröffentlichten Sicherheitspatches mit einer Silent-Installation-Struktur auf dem Gerät installiert. |
| Erase-Mac-Einschränkung | Sie verhindert, dass der Mitarbeiter den Gerät-zurücksetzen-Bereich verwendet, der sich in den Geräteeinstellungen befindet. |
| External Storage (USB) Einschränkung | Sie erlaubt nicht, dass irgendeine externe Festplatte an das Gerät angeschlossen wird. |
| Betriebssystem- und Update-Verwaltung | |
| Update-Management-Konfiguration | Sie ermöglicht die Verwaltung aller OS-Updates wie das Aufschieben des Updates, das Festlegen eines Update-Datums oder das erzwungene Update. |
| Minimum OS Version Policy | Durch Angabe einer minimalen oder maximalen OS-Version innerhalb der Compliance Policy werden alle Geräte auf dieselbe OS-Version angeglichen. |
| Benutzererfahrungs- und Oberflächenverwaltung | |
| Lockscreen-Text-Konfiguration | Es wird sichergestellt, dass auf Mitarbeitergeräten Formulierungen wie „Dieses Gerät gehört der Organisation ….“ usw. vorhanden sind. |
| Setup-Assistant-Konfiguration | Es wird bestimmt, mit welchen Bereichen Mitarbeiter noch auf dem Geräteeinrichtungsbildschirm konfrontiert werden. |
| Anwendungs- und Softwareverwaltung | |
| Anwendungsverteilung | Unternehmensanwendungen werden an Geräte verteilt. |
| Anwendungsverteilungsoptionen | Es ist die Bestimmung durch die Organisation, an welche Geräte-Benutzer-Gruppe die Anwendungen mit obligatorisch-optionalen Optionen verteilt werden. |
| PPPC (Privacy Preferences Policy Control) | Anwendungsberechtigungen werden an Geräte verteilt. Es wird bestimmt, welche Anwendungen über welche Berechtigungen oder Einschränkungen ausgeführt werden. |
| Geräte-Lebenszyklus-Verwaltung | |
| Fernsperrung | Das Gerät in möglichen Szenarien aus der Ferne sperren. |
| Fernlöschung/-zurücksetzung | Das Gerät in möglichen Szenarien aus der Ferne zurücksetzen. |
| Activation Lock | Es wird sichergestellt, dass die Kontrolle bei der IT liegt bei der Verschlüsselung, die über die auf dem Gerät definierte Apple-Identität erfolgt. |
| Außerdienststellung des Geräts | Das Gerät wird außer Dienst gestellt und seine Beziehung zur Organisation getrennt. |
Alle diese Vorgänge stellen Ihnen die grundlegende Apple-Geräteverwaltung vor. Auf diese Grundstruktur können im Einklang mit dem Bedarf der Organisation verschiedene Konfigurationen, Einschränkungen usw. hinzugefügt werden. Um das Apple-Ökosystem zu verstehen und tiefer einzutauchen, vergessen Sie nicht die Kraft des PoC, und für mehr Inhalte bezüglich der Apple-Welt vergessen Sie nicht, dem Blog zu folgen.
Photo by Jakub Żerdzicki on Unsplash
Kommentar verfassen