
Wie Sie wissen, war Apple Gastgeber der WWDC 2026. Dieses Jahr konzentrierten sie sich, anders als in den Vorjahren, statt hervorzuheben, welche Neuerungen einzeln zu den Betriebssystemen kamen, auf Neuerungen, die jede Plattform betreffen. In diesem Zusammenhang können wir sagen, dass ein wichtiger Teil der Keynote-Präsentation dem Thema der Sicherheit von Kindern und den Apple Intelligence– und Siri-Neuerungen gewidmet war. Wenn Sie die gesamte Keynote ansehen möchten, können Sie den untenstehenden Link verwenden.

Wenn wir die Neuerungen auf der Geräteverwaltungsseite — dem Hauptgeschäftsfeld, das wir auf Settings Blog behandeln — in einem einzigen Wort zusammenfassen sollen, denke ich, können wir das Schlüsselwort „DDM“ verwenden. Seit dem Tag, an dem Apple 2021 das Konzept Declarative Device Management erstmals ankündigte, hatte es uns dasselbe gesagt: “The future of device management is declarative management.” Das heißt, die Zukunft der Geräteverwaltung war declarative management. Dieses Jahr ersetzte es diesen Satz durch den folgenden: “The standard for device management is declarative management.” Das heißt, der Standard der Geräteverwaltung ist declarative management. Wenn Sie Ihre Geräte immer noch nur mit MDM-Richtlinien verwalten, sollten Sie sich daran gewöhnen, dass in Ihrem Leben etwas fehlt. Die mit macOS 27 kommenden Neuerungen unterstützen diese Aussage ebenfalls. Mit den Augen von Apple-Systemadministratoren lassen Sie uns die wichtigsten Neuerungen gemeinsam betrachten.
Zuerst Apple Business
Vor der WWDC, im April, restrukturierte Apple den Apple Business Manager. Es kombinierte einige Vorgänge, die Organisationen in verschiedenen separaten Apple-Portalen durchführten. Und es fügte auch ein kostenloses MDM hinzu. Die diesjährigen WWDC-Neuerungen begannen ebenfalls, indem sie primär dies hervorhoben. In Apple Business gibt es nun neue APIs. Die vorhandenen APIs, die Server, Geräte und Inventar auflisten, die Inventarzuweisung verwalten und AppleCare-Garantieinformationen bringen, waren auf der letztjährigen WWDC-Veranstaltung vorgestellt worden. Zusätzlich dazu können Sie Blueprints und Configurations erstellen, Benutzer und Gruppen bearbeiten und Anwendungslizenzinformationen sowie Audit-Event-Aufzeichnungen abrufen. Zusammengefasst wurden dieses Jahr also auch APIs in Bezug auf den integrierten Geräteverwaltungsdienst hinzugefügt.
Zentraler Abonnementkauf
Für Abonnements in App Store-Anwendungen kommt ein neuer Massenlizenzierungsmechanismus. Das heißt, Sie werden Anwendungsabonnements mit demselben VPP-Workflow kaufen können, den Sie beim Massenverteilen von Anwendungen verwenden, und sie Gruppen oder Organisationen zuweisen können. Bei dieser Gelegenheit wird Ihre Organisation ihren Mitarbeitern zum Beispiel ein Claude-Abonnement verteilen können. Diese Funktion wird in Zukunft auf die Apple Business– und Apple School Manager-Seite kommen. Hoffen wir, dass In-App-Käufe als Nächstes kommen.
Wenn Sie es ansehen möchten, gibt es eine unabhängige Sitzung, die diesem Thema gewidmet ist. Sie können sie hier ansehen.
DDM
Declarative Device Management ist nun unsere Hauptfigur. Die überwiegende Mehrheit der diesjährigen Neuerungen ist auf dem declarative-management-Modell aufgebaut. Deshalb werde ich diesen Abschnitt etwas lang halten. Sorgen Sie dafür, dass es Ihnen nicht an Tee oder Kaffee fehlt. Bei der Verwaltung, die wir über die alten XML-basierten Konfigurationsprofile durchführten, erlebten wir eine Art Problem bei der Verteilung von Elementen wie Zertifikaten. Nachdem man ein Zertifikat zum Beispiel an 4 separate Konfigurationsprofile gebunden hatte, bedeutete das Aktualisieren des Originalzertifikats nicht, alle anderen Konfigurationen auf einmal zu aktualisieren.
Da das Declarative Device Management-Modell die Many-to-many-Beziehung unterstützt, kann mehr als eine Configuration ein einziges Credential referenzieren. Aus diesem Grund werden Konfigurationsprofile, die Credentials verwenden, nun zu declarative Configurations verschoben. Wenn Sie ein Credential (zum Beispiel ein Zertifikat) erneuern müssen, ist das Einzige, was Ihr Server tun muss, das betreffende Asset zu ändern. Das Gerät aktualisiert selbst alle Configurations, die dieses Zertifikat verwenden. Ob Certificate, Identity oder Password, überall, wo ein Credential benötigt wird, kommt nun ein declarative Asset ins Spiel.
Status Channel
Einer der stärksten Aspekte von DDM ist meiner Meinung nach der Status Channel. Denn mit dem MDM-Protokoll, das Apple 2011 entwickelte und das bis heute gekommen ist, gab es eine Lücke zwischen dem Empfangen und Anwenden einer gesendeten Richtlinie durch ein Gerät und dem erneuten Melden der Information, dass es sie angewendet hat, an den Server als Inventaraktualisierung.
Der Status Channel ermöglicht es dem Server, Statusänderungen zu erfahren, ohne das Gerät kontinuierlich abfragen zu müssen. Mit macOS 27 kamen hier viele neue Status-Items: enrollment type, awaiting device configuration, return-to-service-Status, Shared iPad-Information, das aktuelle Push-Token des Geräts und mehr. Außerdem wurde ein neues Status-Item hinzugefügt, das meldet, ob der Benutzer den Lockdown Mode aktiviert hat. Und der Teil, der Helpdesk-Teams direkt betreffen könnte, ist das Device System Health Monitoring. iOS– und iPadOS-Geräte meldeten Probleme in Bezug auf Hardwarekomponenten bereits über die Settings-Anwendung an den Benutzer. Nun präsentieren iOS und iPadOS 27 dieselbe Information auch uns mit einem neuen declarative Status-Item. Sie können den Gesundheitszustand von Hardwarekomponenten wie Baseband, Kamera, Face ID und Touch ID über Ihre gesamte Flotte hinweg sehen. Eine wichtige Neuerung für Helpdesk-Mitarbeiter, die eingreifen möchten, bevor ein Problem wächst.
In Bezug auf dieses Thema können Sie einen Blick auf meinen Artikel namens Diagnostics Mode Auf Dem iPhone über die Verwendung des Problemdiagnosemodus auf iPhones werfen.
Content Caching ist nun auch in DDM
Content Caching ist ein Dienst, der die Bandbreitennutzung reduziert und die Download-Geschwindigkeit erhöht, indem er Softwareupdates, Anwendungen und andere Inhalte auf Macs im lokalen Netzwerk hostet. Wenn Sie ausführliche Informationen über Content Caching erhalten möchten, können Sie einen Blick auf den Artikel Content Caching Unter macOS werfen, den ich zuvor zu diesem Thema geschrieben habe. Mit macOS 27 kamen eine declarative Configuration zur Steuerung dieses Dienstes und neue declarative Status-Items, die den Status des Dienstes melden. So können Sie den Zustand Ihrer Content-Caching-Server-Flotte direkt überwachen. Darüber hinaus können Content-Cache-Server nun ihre eigenen Berichte an einen von Ihnen gewünschten HTTPS-Endpoint senden; das öffnet den Weg zum Einrichten fortgeschrittenerer Überwachungs-Dashboards. Von hier ausgehend können Sie sich sofort zu Claude Code aufmachen, also…
Managed migration
Sie müssen von Migration Assistant gehört haben. Selbst wenn Sie es auf einem Mac nicht ausprobiert haben, denke ich, dass Sie zumindest gesehen haben, wie Ihre Informationen beim Übergang von einem iPhone zu einem anderen iPhone automatisch übertragen werden.
Es gibt noch eine Funktion, die Ihre Arbeit erleichtern wird, wenn Sie Ihre Benutzer von einem alten Mac auf ein neues MacBook Neo migrieren möchten: Managed Migration. Managed Migration ist eigentlich keine macOS 27-Neuerung. Sie kam mit dem macOS 26.4-Update in unser Leben. Direkt nach der Registrierung in der Geräteverwaltung wird eine neue declarative Configuration an das Gerät verteilt, und dadurch werden sowohl die Daten migriert als auch die MDM-Registrierung und die Einstellungen bewahrt. Der Systemadministrator bestimmt, welche Konten, Dateien und Sicherheits-/Datenschutzeinstellungen migriert werden. Diese Einstellungen werden dem Benutzer gezeigt, kommen aber gesperrt; das Einzige, was der Benutzer tun muss, ist Continue zu drücken und den Prozess zu starten.

Anwendungsverwaltung
Declarative App Configuration ist endlich zu macOS gekommen. Die declarative App Configuration-Funktion, die wir auf der iOS– und iPadOS-Seite seit einer Weile verwenden, kommt zu macOS 27. Dies wird kurz- und langfristige Auswirkungen haben. Wir konnten Anwendungskonfigurationen bereits über .plist-Dateien vorbereiten und mit XML-basierten Konfigurationsprofilen senden. Aber wir verteilten diese Konfigurationen mit dem alten MDM-Protokoll. Und dies konnte zu einigen Schwierigkeiten hinsichtlich der Synchronisierung führen. Zum Beispiel konnte eine Anwendung selbst früher installiert worden sein als die Profildatei, die ihre Einstellungen trägt… Der Übergang der Anwendungskonfigurationen zur DDM-Infrastruktur beseitigt diese Probleme. Das ist ihre kurzfristige Auswirkung.
Etwas allgemeiner betrachtet werden wir andere DDM-Assets zu Anwendungskonfigurationen hinzufügen können, und Szenarien wie die Verwendung verwalteter Anwendungen mit einem Hardware-bound Key sind zum Beispiel möglich. Sogar Verwendungen wie das Aktivieren der Managed Device Attestation-Unterstützung, anstatt sich für die Authentifizierung mit Unternehmensdiensten auf Zertifikate zu verlassen, können in Frage kommen.
Package-Löschung

Eine kleine, aber meiner Meinung nach wichtige Neuerung: Mit macOS 27 können Sie alle Dateien und Ordner, die ein declarative-management-Package installiert hat, gesammelt löschen, wenn die Konfiguration entfernt wird. Nun bleiben, wenn kein Bedarf mehr besteht, keine unerwünschten Daten und Dateien auf dem Gerät zurück.
Wie Sie wissen, gibt es verschiedene Methoden, Anwendungen auf dem macOS-Betriebssystem zu installieren. Eine davon sind Drag-and-Drop-artige Anwendungen. Für die Installation dieser Anwendungen wird kein spezieller Installer benötigt. Und in der Regel befinden sich alle für das Funktionieren dieser Anwendungen notwendigen Inhalte auch innerhalb ihrer eigenen Anwendungsdatei (.app). Aber daneben kommen einige Anwendungen mit der .PKG-Erweiterung und können mit der Installer-Anwendung installiert werden. Anwendungen dieser Art können auch Dateien an verschiedene Punkte in unserem System schreiben. Mit dieser neuen Funktion können andere Daten, die zu der mit .PKG installierten Anwendung gehören, automatisch gelöscht werden, nachdem die Anwendung vom Benutzer gelöscht wurde.
Einzige PPPC-Genehmigung
Das PPPC-Konzept ist im Allgemeinen einfach. Aber ich weiß aus meinen eigenen Erfahrungen, dass jemand, der das PPPC-Konzept zum ersten Mal hört, Ihnen zuhört, als ob Sie über Raketentechnik sprechen. Wenn Sie nicht wissen, wie die PPPC-Struktur funktioniert, kann ich Ihnen empfehlen, meinen Artikel Was ist den dieses PPPC? zu lesen.
Wir senden die PPPC-Einstellungen in Bezug auf die Anwendungen, die Sie mit den von uns verwendeten MDM / UEM-Lösungen verteilen, bereits an die Benutzercomputer. Aber es gibt einige Berechtigungen, die wir nicht geben können. Wie Kamera, Mikrofon, Standortberechtigung, Tastatureingabeaktivitäten und Bildschirmaufnahme, die vollständig der Benutzerberechtigung unterliegen müssen. In macOS 26 und früher konnte eine Anwendung, die eine dieser — von uns nicht erteilbaren — Berechtigungen benötigte, dies jedes Mal den Benutzer fragen. In macOS 27 wurde der Prozess der Einholung der Genehmigung vom Benutzer auf einem einzigen Bildschirm kombiniert.

Dieser kombinierte Genehmigungsbildschirm gilt nicht nur für Anwendungen, sondern auch für Websites, auf die Sie mit Safari zugreifen und die eine spezielle Berechtigung erfordern. Mit iOS, iPadOS und macOS 27 wird ein einziger Genehmigungsbildschirm gezeigt, wenn die Anwendung zum ersten Mal geöffnet wird oder eine Site zum ersten Mal in Safari erscheint. Auf diesem Bildschirm sind der Name der Organisation und der Anwendung, eine vom Systemadministrator eingegebene Begründung und auf welche Datenschutzkomponente warum zugegriffen werden möchte, klar geschrieben. Wenn der Benutzer Allow sagt, werden die definierten Standardwerte angewendet und während der Verwendung der Anwendung erscheint keine zusätzliche Benachrichtigung.
Binary-Execution-Kontrolle auf dem Mac
Wir ergriffen bereits verschiedene Maßnahmen wie das Einschränken des Mac App Store und Gatekeeper-Einstellungen, damit Benutzer nicht selbst Anwendungen installieren konnten. Oder wir konnten bestimmen, welche Anwendungen ausgeführt werden konnten, indem wir eine Blacklist/Whitelist für Anwendungen erstellten. Aber diese Kontrollen prüfen, ob ordnungsgemäß als Anwendungen verpackte Dateien installiert und ausgeführt werden können. Daneben können sich auf unseren Macs auch Skriptdateien aus verschiedenen Quellen oder verschiedene Anwendungen, die über Terminal ausgeführt werden können, befinden. Zum Beispiel kann der Benutzer brew installiert haben, bevor der Computer mit MDM verwaltet zu werden begann. Standard-Gatekeeper– und Blacklist/Whitelist-Einstellungen greifen zu kurz, um diese Arten von Verwendungen zu erkennen.
Mit macOS 27 kommen neue declarative-management-Einstellungen, um Binary Execution zu kontrollieren. Dies ist ein in das Betriebssystem eingebetteter Blacklist/Whitelist-Mechanismus, der einem Programm gemäß den vom Systemadministrator über MDM definierten Regeln das Ausführen erlaubt oder es blockiert und bei Bedarf auch laufende Processes tötet. Bisher nutzten Systemadministratoren verschiedene EDR-Software oder zum Beispiel Googles Santa, um diese Arten von Verwendungen automatisch erkennen und die Sicherheitshaltung der Organisation gewährleisten zu können. Nun werden wir dies tun können, ohne ein zusätzliches Drittanbieter-Werkzeug zu installieren, direkt über unsere MDM-Lösungen, die das Endpoint Security-Framework von macOS verwenden.
Platform-SSO-Neuerungen
Ohne Zweifel ist Platform SSO Apples neuer Liebling. Da Organisationen sich dazu orientieren, viele Technologien über die Cloud zu verwenden, begann Platform SSO anstelle von Kerberos SSO oder dem altmodischen AD Bind häufiger verwendet zu werden. In diesem Zusammenhang haben wir uns nun daran gewöhnt, bei jeder WWDC verschiedene Neuerungen in Bezug auf Platform SSO zu sehen.

Eine der dieses Jahr kommenden Neuerungen ist, dass Touch ID nun verpflichtend gemacht werden kann. Bisher war Touch ID optional. Mit macOS 27 können Systemadministratoren es auf ihren unternehmensweit verwalteten Geräten verpflichtend machen, dass Benutzer zusätzlich zum Passwort Touch ID verwenden. Neben dem Standardpasswort kann Touch ID für alle Vorgänge des Anmeldens am Computer, des Entsperrens der Bildschirmsperre und des Entsperrens der FileVault-Sperre verwendet werden.
Für Platform SSO kommt eine neue webbasierte Authentifizierungsoption. IdPs können auf den Login-Window- und Bildschirmsperren-Bildschirmen eine Web View verwenden. Innerhalb dieses HTML-Bereichs können Sie fast alle Ihre Authentifizierungsszenarien ausführen: Einmalcodes für Multi-Factor Authentication (also TAP), Push-Benachrichtigungen oder QR-Codes für Conditional-Access-Szenarien… Wenn Sie zuvor eines der Werkzeuge wie Nomad, Jamf Connect, Kandji Passport oder Mosyle Auth verwendet haben, müssen Sie es gewohnt sein, auf dem Login-Bildschirm die Login-Erfahrung des IdP anstelle der Login-Benutzeroberfläche von macOS zu sehen. Eine ähnliche Struktur kommt mit macOS 27 Golden Gate auch zu den Platform SSO-Konfigurationen.
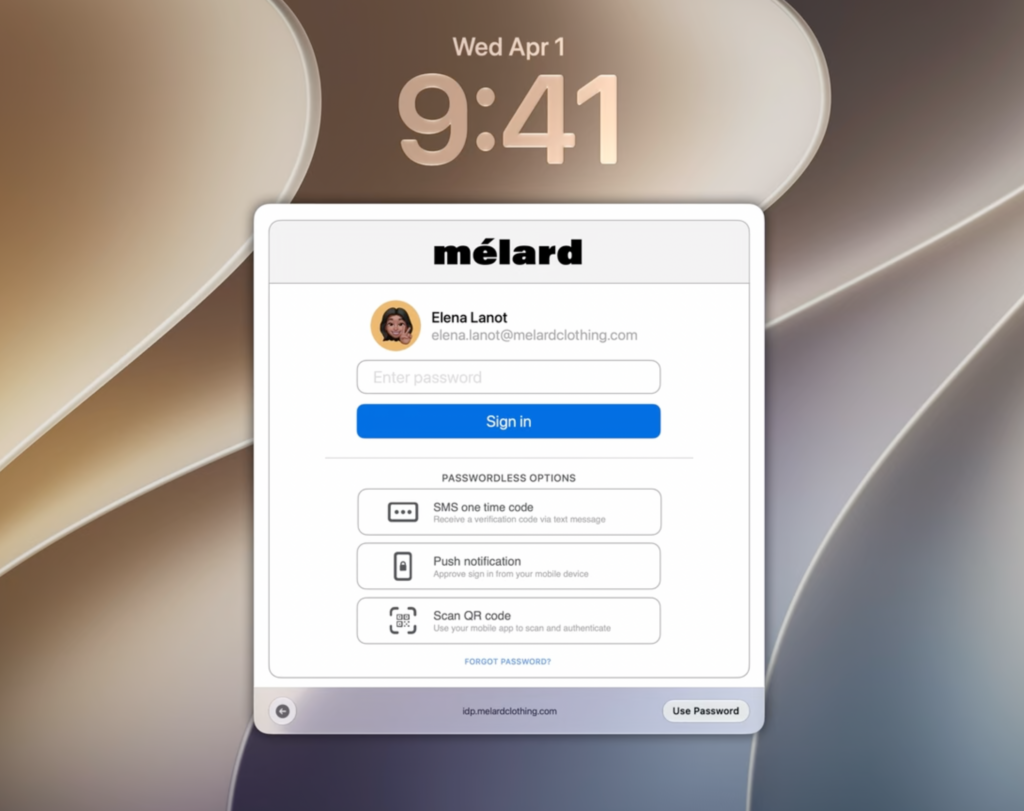
Die webbasierten Authentifizierungsoptionen funktionieren in allen Prozessen des Login-Windows, der Bildschirmsperre und des FileVault-Entsperrens, genau wie bei Touch ID. Offline-Authentifizierung wird ebenfalls unterstützt, sodass auch auf nicht mit dem Internet verbundenen Geräten der Zugriff ohne Sicherheitslücke bereitgestellt wird. Ich bin sicher, dass in vielen Firmen, die Platform SSO verwenden, die Web View-Option anstelle der Standard-macOS-Login-Erfahrung bevorzugt wird.
Auf der letztjährigen WWDC hatte sich die alte Guest User-Verwendung von macOS durch das Erhalten von Platform SSO-Unterstützung in Authenticated Guest Mode verwandelt. Auf Computern, auf denen FileVault aktiviert ist, war das Funktionieren des Guest Mode bisher auf Safari beschränkt, das in einer separaten Sitzung geöffnet wurde. In macOS 27 kann sich Authenticated Guest Mode nun anmelden, indem er auch FileVault entsperrt. Und dies ist eine wichtige Neuerung für Umgebungen, in denen gemeinsam genutzte Geräte verwendet werden, wie Schulen, Krankenhäuser oder Produktionsstätten.
Apples Präsentation What’s new in managing Apple devices können Sie hier ansehen.

Falls Sie der Meinung sind, dass die deutsche Übersetzung Fehler enthält, schreiben Sie bitte eine E-Mail an melih.sancar@settings.blog
Kommentar verfassen